CHAPTER 2
PART 2 IP Address and ARP
p.3-4

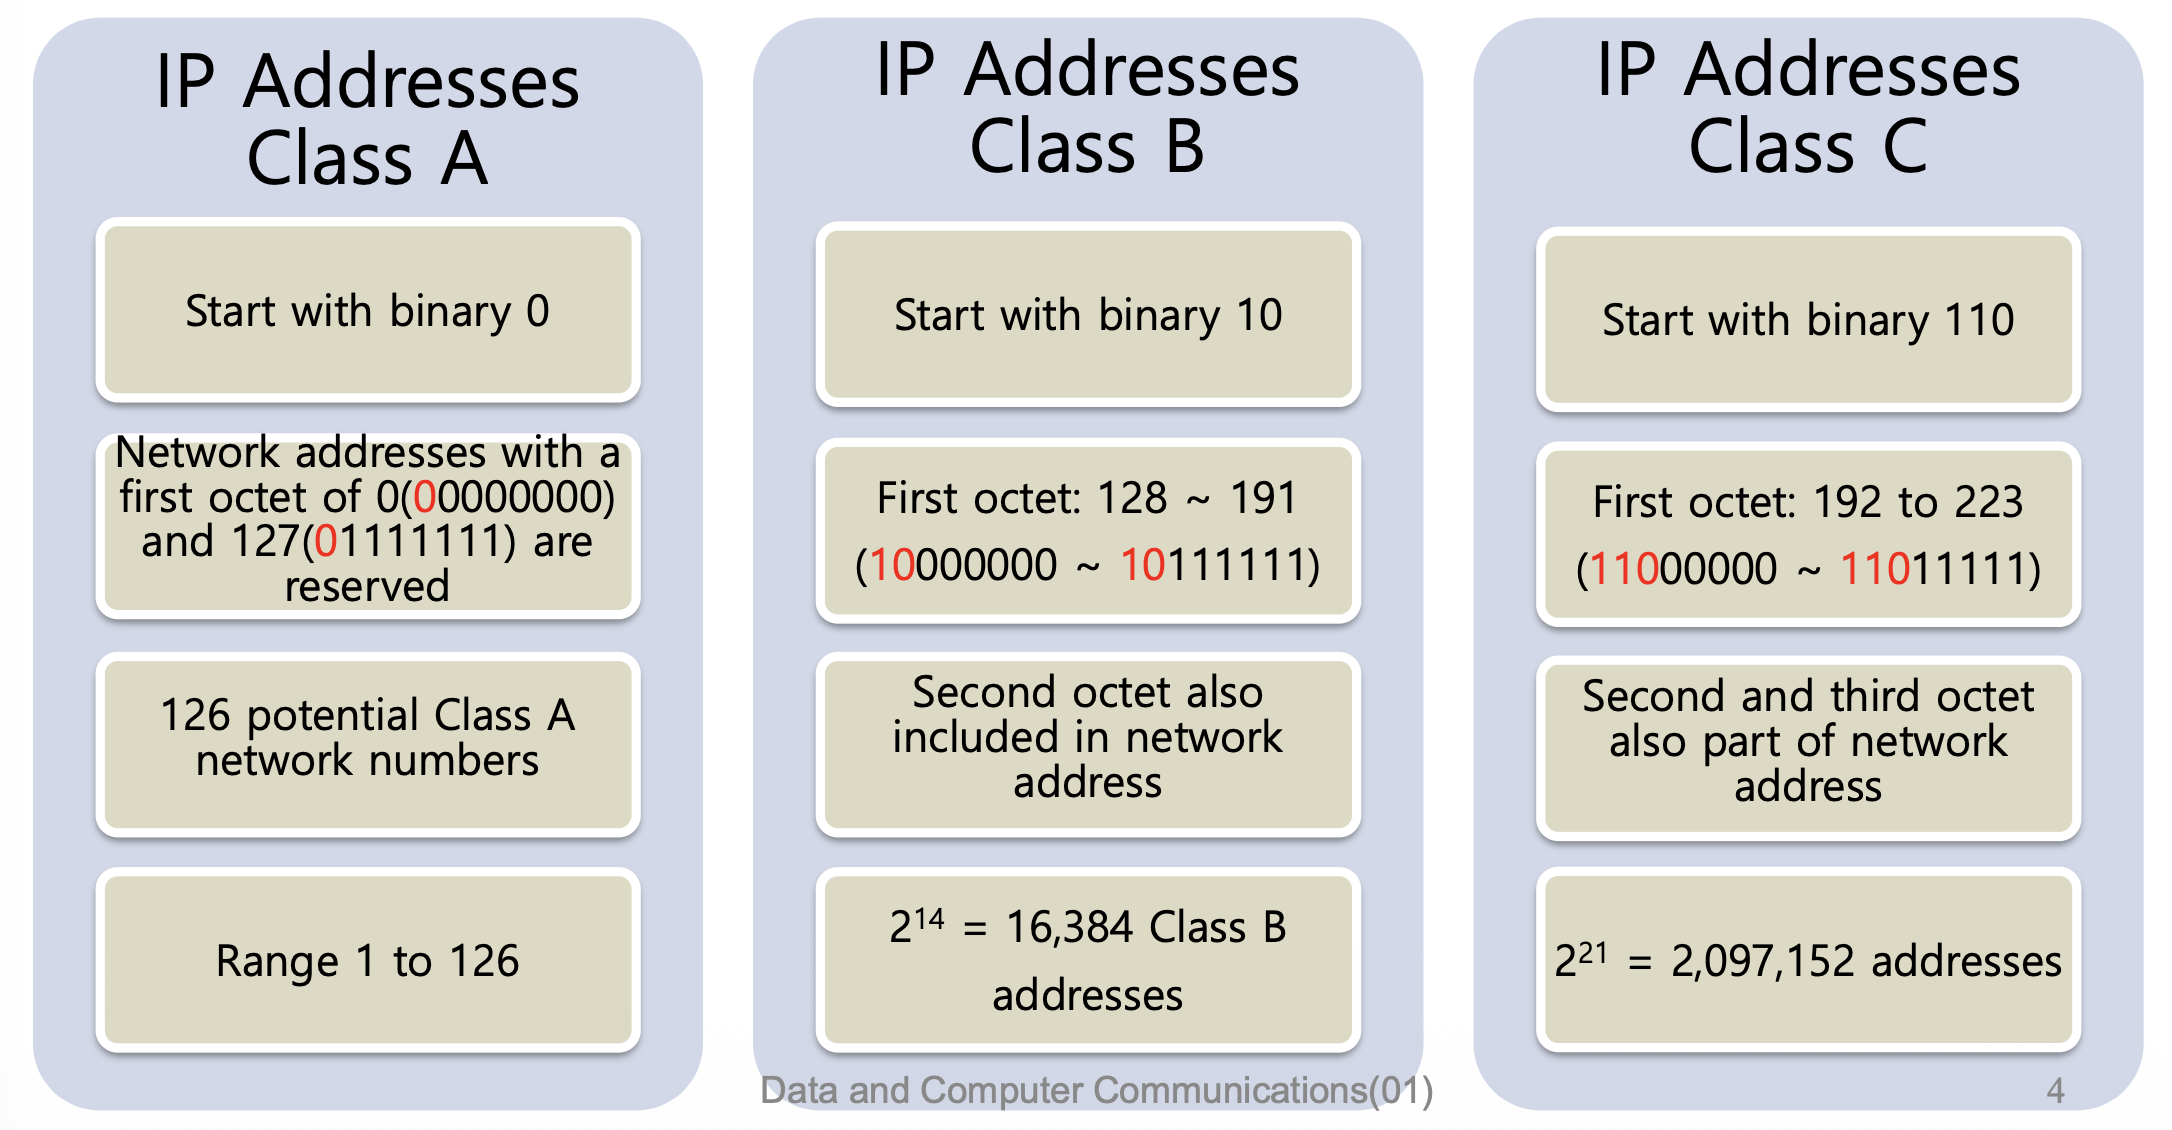
IPv4는 클래스별로 주소 형식이 나뉘어 있음. 클래스 A는 0으로 시작하고 네트워크 주소가 7비트라 호스트를 24비트나 붙일 수 있음. B는 10으로 시작해서 네트워크 14비트고, C는 110으로 시작해서 호스트가 딱 8비트뿐임 . D는 멀티캐스트용이고 E는 나중에 쓰려고 비워둔 거라는데 사실상 C클래스가 우리 주변에서 젤 흔할 듯함. A클래스는 첫 숫자가 1~126까지인데 0이랑 127은 예약된 거라 못 씀
p.5-6
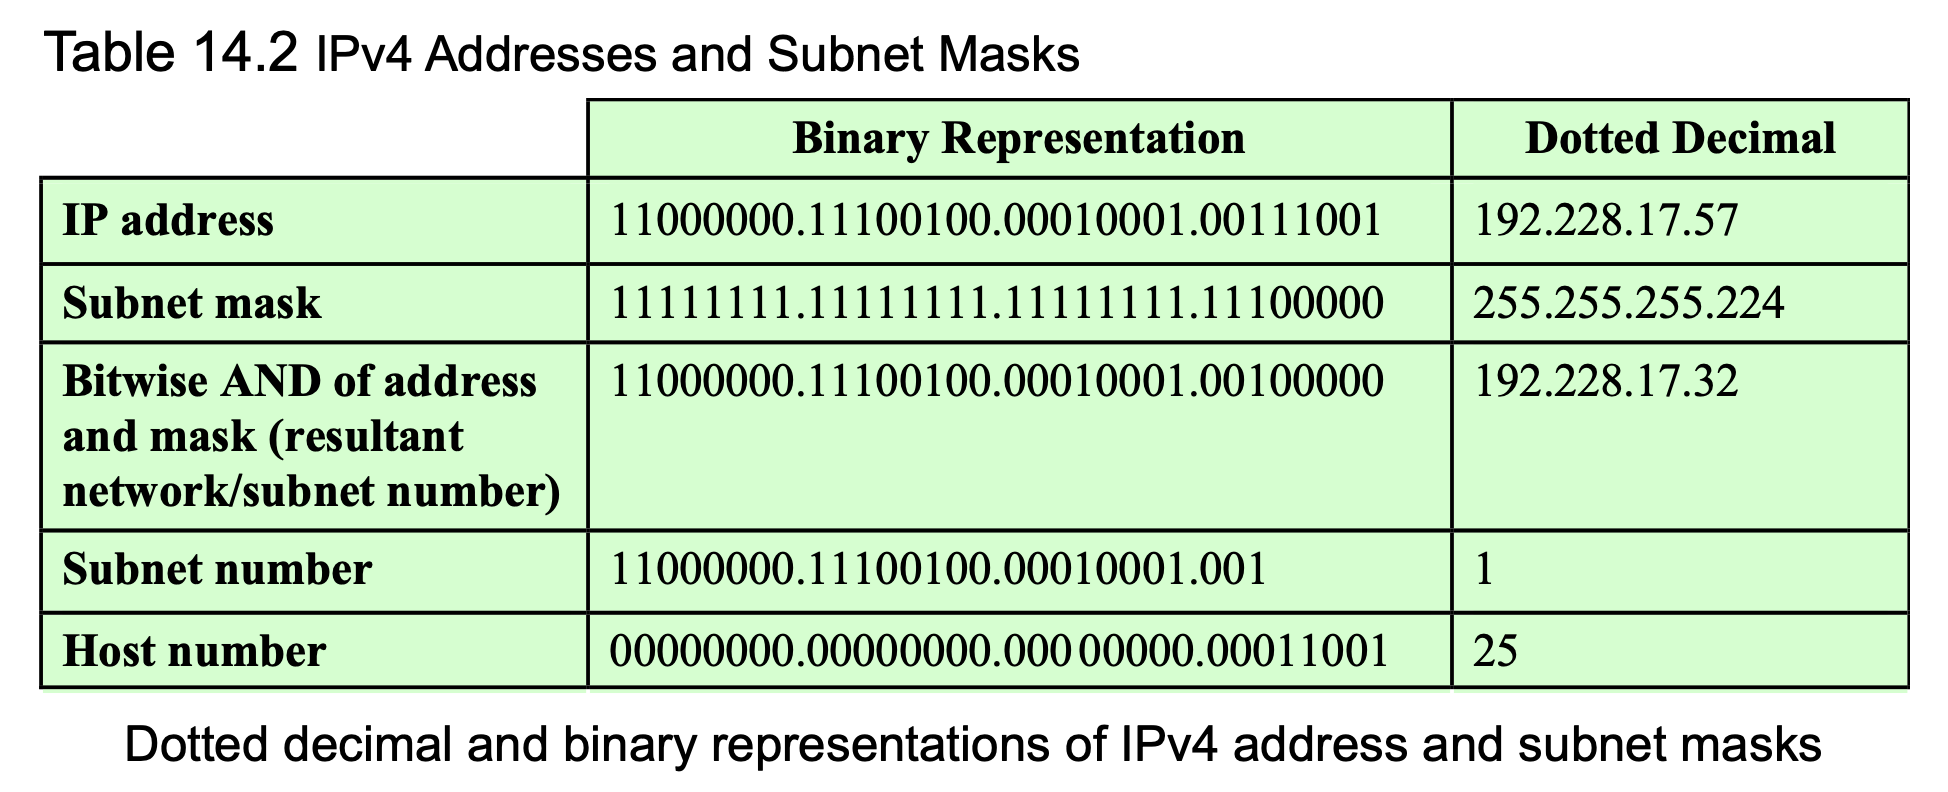
서브넷 마스크는 조직 내에서 LAN을 내 맘대로 쪼개 쓰려고 도입한 기술임. 외부 인터넷에는 우리 내부의 복잡한 구조를 안 보여줘서 라우팅 부담을 줄여줌. IP 주소에서 호스트 부분을 서브넷 번호랑 호스트 번호로 다시 나누는 게 핵심임. 실제 주소랑 마스크를 비트 단위로 AND 연산하면 서브넷 번호가 딱 나옴. ex. 192.228.17.57에 255.255.255.224 마스크를 씌우면 서브넷 1번의 25번 호스트로 계산됨
p.7-8
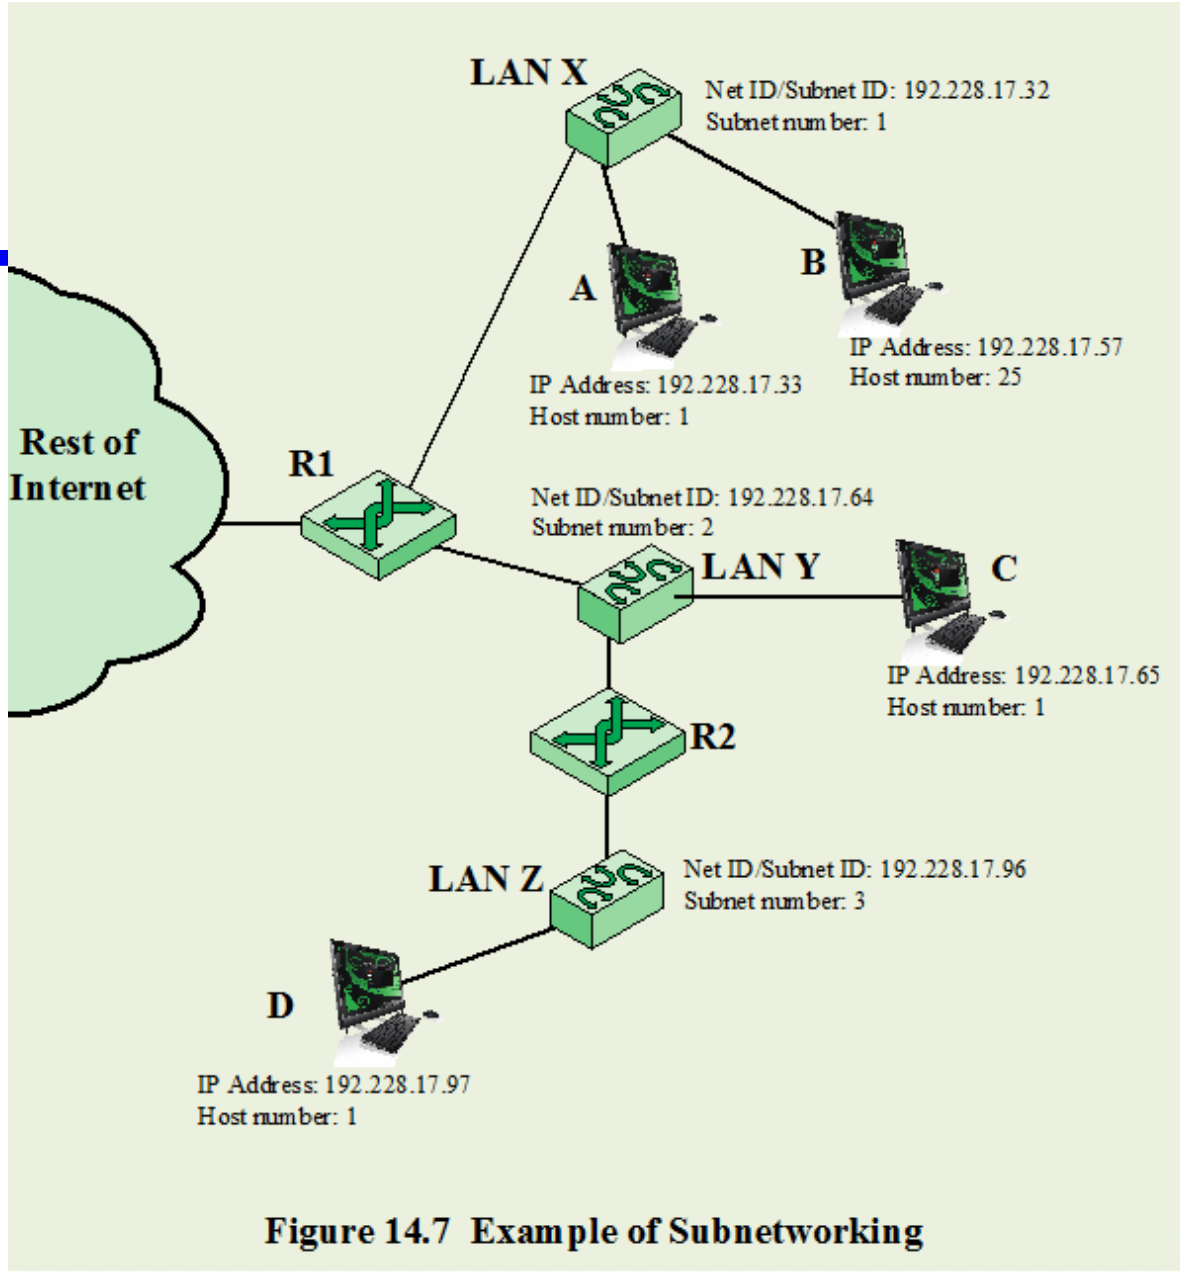
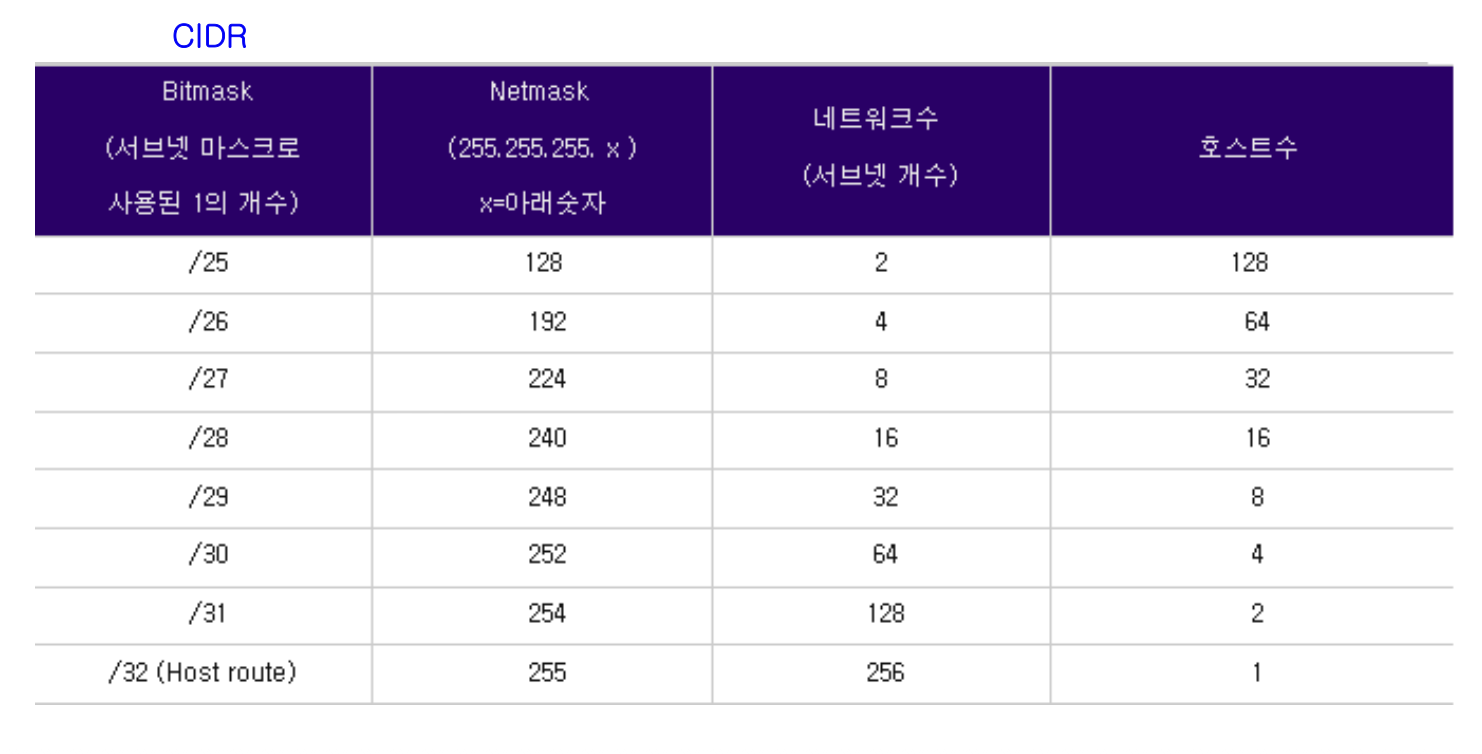
라우터 R1이 LAN X랑 Y를 관리하고 R2가 LAN Z를 담당하는 예시임. 각 LAN마다 서브넷 ID가 달라서 데이터가 엉뚱한 데 안 가고 잘 찾아감. CIDR 표를 보면 비트마스크 1의 개수에 따라 네트워크 수랑 호스트 수가 결정됨. /27이면 넷마스크가 224이고 서브넷 8개에 호스트는 32개씩 들어감. /32는 호스트 하나만 가리키는 특수한 경우라는데 이건 나중에 더 나올 듯함
p.9-10

공인 IP는 전 세계 유일한 주소고 사설 IP는 내부망인 NAT 안에서만 쓰는 주소임. 사설 IP 대역은 10.x.x.x나 192.168.x.x처럼 클래스마다 정해져 있음 . 내 진짜 공인 IP 알고 싶으면 웹 브라우저에서 체크해보면 됨. 유동 IP는 DHCP라는 서버가 접속할 때마다 자동으로 주소를 빌려주는 방식임. 사설망 1이랑 2에서 같은 사설 IP를 써도 공인 IP만 다르면 인터넷 하는 데 전혀 문제없음 .
p.11-13
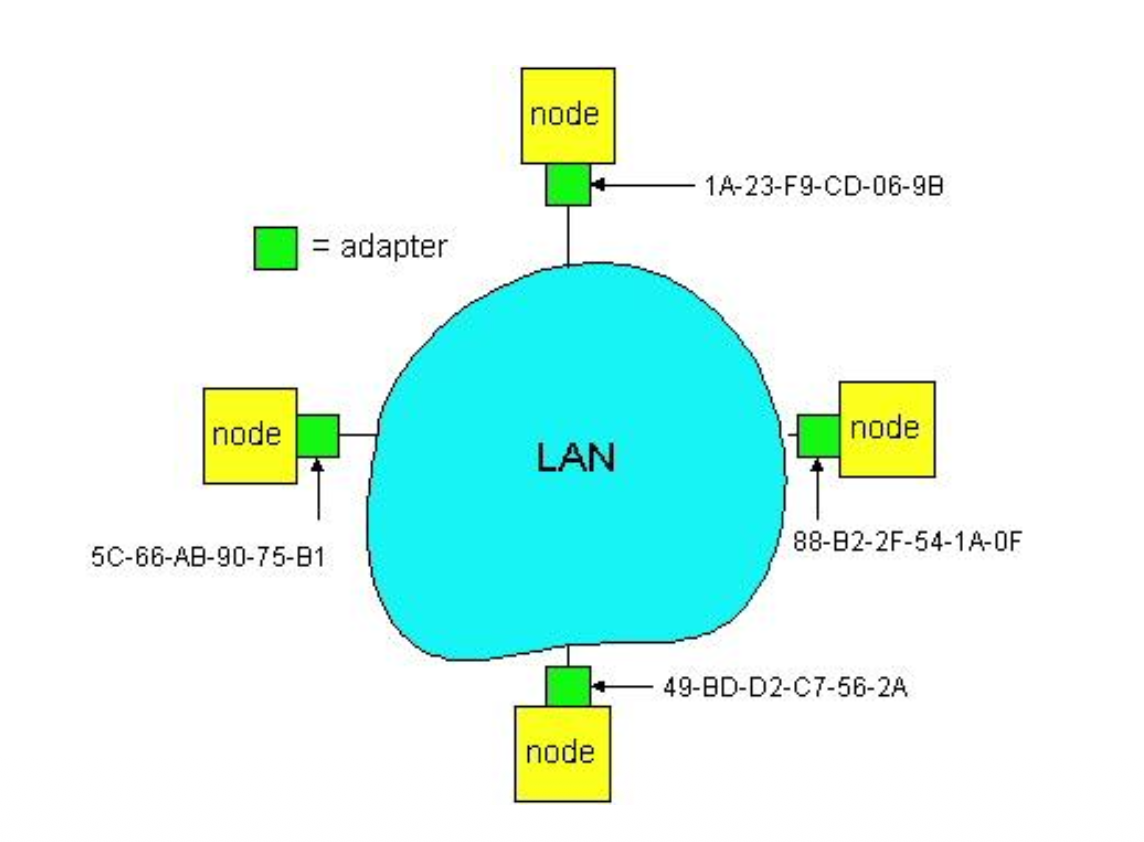
IP 주소는 32비트고 네트워크 층에서 목적지 망을 찾아갈 때 씀 . MAC 주소는 48비트고 랜카드 ROM에 구워져 나오는 물리적 주소임 . 비유하자면 MAC은 내 주민번호고 IP는 내 집주소 같은 거임. 주민번호는 어디든 들고 다니지만 집주소는 이사 가면 바뀌는 거랑 비슷함 . IEEE에서 MAC 주소를 관리하고 제조사가 주소 공간을 사서 고유하게 만듦
p.14-16
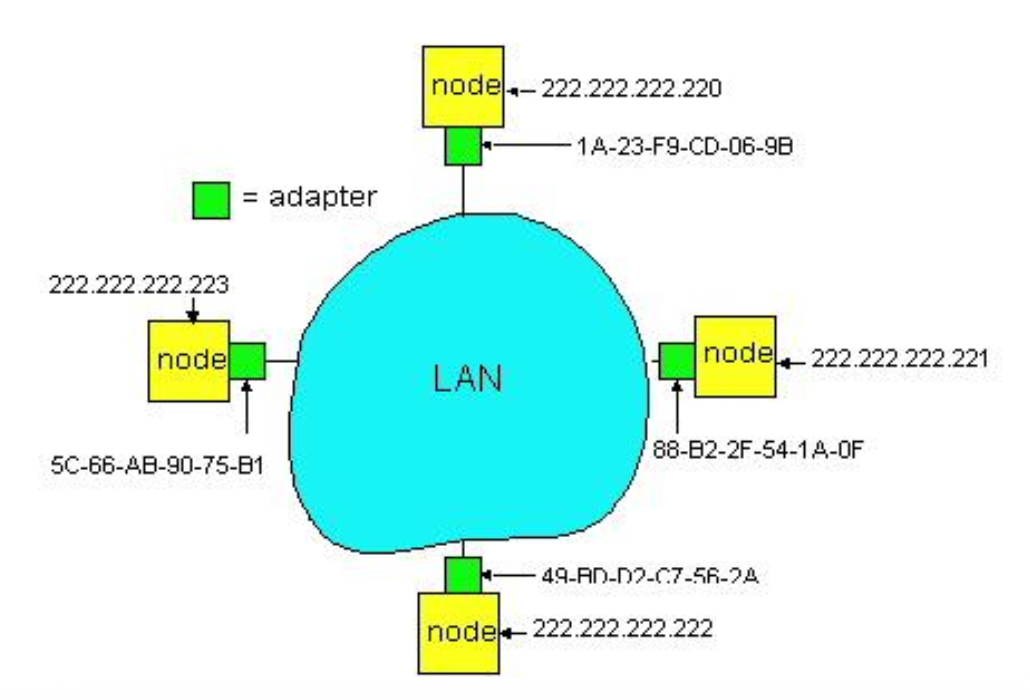
데이터 보낼 때 IP 패킷은 링크 계층 프레임 안에 실려서 이동함. 상대방 IP는 아는데 MAC 주소를 모르면 ARP라는 프로토콜로 물어봐야 함. 노드마다 ARP 테이블이 있어서 IP랑 MAC 매핑 정보를 저장해둠. TTL은 이 정보를 기억하는 시간인데 보통 20분 정도임. A가 전체에 쿼리를 쏘면 주인인 B만 자기 MAC을 응답해주는 구조임 .
p.17-18
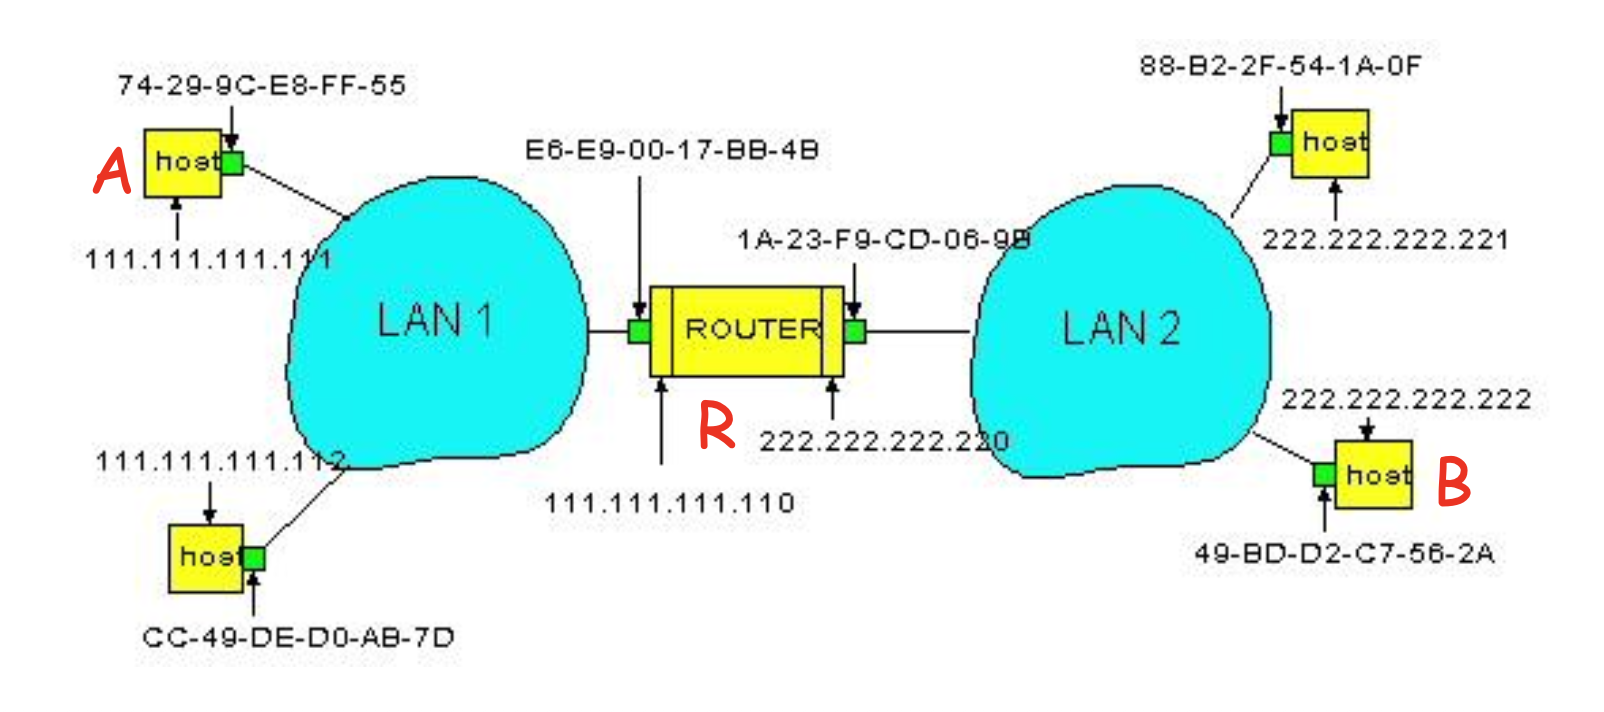
다른 LAN으로 보낼 때는 라우터 R을 거쳐야 함. A는 먼저 라우터의 MAC 주소를 ARP로 알아내서 라우터한테 프레임을 쏨. 라우터는 프레임을 받아서 까본 다음 목적지 B가 다른 망에 있는 거 확인하고, 다시 ARP 써서 B의 MAC 알아내서 보내줌 . 결국 알맹이인 IP 패킷은 그대로인데 겉포장지인 프레임 헤더의 MAC 주소만 계속 바뀌면서 가는 거임.
'보안' 카테고리의 다른 글
| 정통네 ch 5 (0) | 2024.02.09 |
|---|---|
| 정통네 ch 4 (0) | 2024.02.08 |
| dreamhack - return to shellcode write up (0) | 2024.01.29 |
| dreamhack - stack canary (0) | 2024.01.28 |
| Calling Convention : SYSV (0) | 2024.01.25 |